В 2025 году Национальный центр защиты персональных данных получил 50 уведомлений об утечках от организаций — почти вдвое больше, чем годом раньше. С начала 2026 года список уже пополнили вполне узнаваемые компании: белорусское подразделение «Додо Пиццы» подтвердило, что в открытом доступе оказались имена, телефоны и адреса доставки клиентов, а у компании «Дженерал Лизинг» из-за несанкционированного доступа утекли данные 241 000 человек.
Дальше — что считается утечкой персональных данных, почему она случается чаще, чем кажется, и что конкретно делать бизнесу: в первые часы после обнаружения инцидента, при уведомлении регулятора и клиентов и в долгосрочной защите от повторения.
Утечка персональных данных — это не только взлом базы хакерами, а любая ситуация, при которой информация о клиентах, сотрудниках или других людях становится доступна тем, кто не должен иметь к ней доступа.
Например, сотрудник переходит по ссылке из фишингового письма и вводит рабочий пароль на поддельной странице — так пароль оказывается у злоумышленника. В CRM неправильно настроены права доступа, и база клиентов становится видна посторонним. Или теряется рабочий ноутбук с сохраненными паролями. С точки зрения последствий разница между этими случаями и целенаправленным взломом невелика.
Причины утечки обычно делятся на три группы:
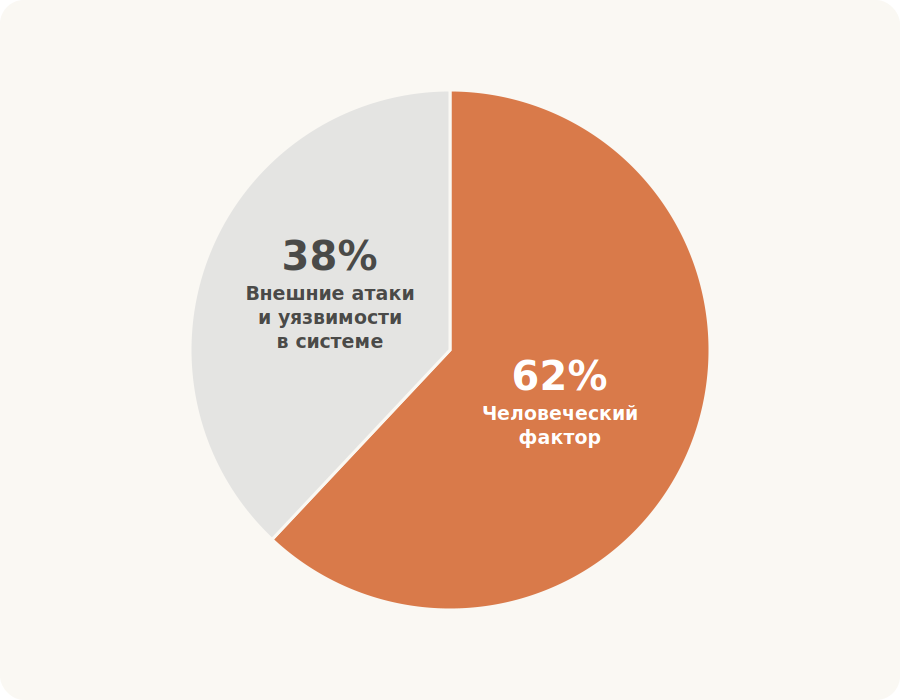
По данным ежегодного исследования Verizon (DBIR), основанного на анализе свыше 22 000 подтвержденных случаев утечек по всему миру, человеческий фактор присутствует в 62% всех инцидентов
Скомпрометированы могут быть разные категории данных:
Даже «обычная» база телефонов и e-mail без паролей может быть опасна: именно с таких контактов чаще всего начинается фишинг, где мошенники представляются банком или знакомой компанией. Для бизнеса такая утечка означает те же обязанности и риски, что и утечка более чувствительных данных.
Утечка данных редко остается только техническим инцидентом — она почти всегда превращается в целый набор последствий для бизнеса.
Это не гипотетические риски: по данным Национального центра защиты персональных данных, в 2025 году регулятор передал в органы внутренних дел материалы по 39 случаям нарушения законодательства о персональных данных, а еще в 7 обнаружены признаки уголовно наказуемых деяний.
Утечка редко выглядит как драматичная хакерская атака из фильмов. Чаще к ней приводит цепочка мелких промахов — забытый пароль, неудачное письмо, устаревший плагин, — каждый из которых по отдельности кажется несущественным.
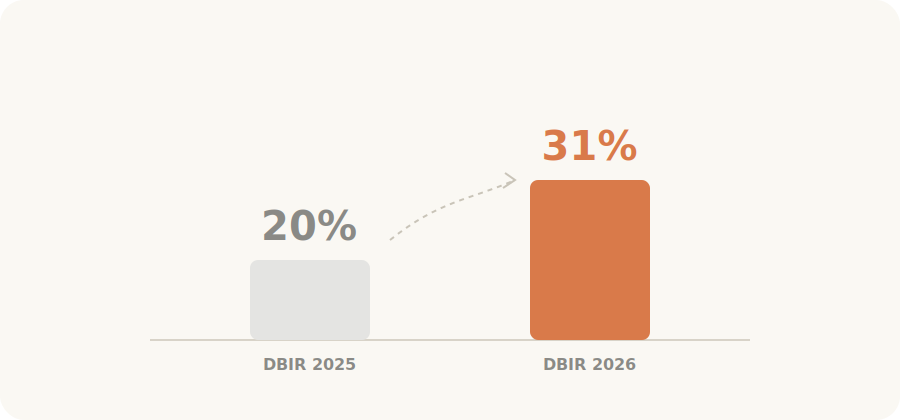
По данным Verizon — крупнейшего в индустрии ежегодного исследования утечек — эксплуатация уязвимостей впервые за 19 лет наблюдений обогнала кражу учетных данных и стала главным способом первоначального проникновения в системы
По данным того же Национального центра защиты персональных данных, около 40% нарушений систем защиты в 2025 году произошли по вине уполномоченных лиц — подрядчиков, которым компания передала обработку данных. Утечка не обязательно случается внутри вашей компании, но отвечать за нее придется вам.
Первые часы после обнаружения утечки решают многое: то, что произойдет в это время, определяет масштаб последствий. Импровизация работает против вас — важна не только скорость, но и порядок действий.
❗️Важно: выключение оборудования, перезагрузка систем или попытка «почистить» их своими силами может уничтожить доказательства и затруднить расследование. Первая реакция — зафиксировать и локализовать, а не стереть следы произошедшего.
В критичной ситуации не стоит ждать завершения полного расследования — сообщить об инциденте можно по мере поступления новой информации.
В Беларуси оператор персональных данных обязан уведомить Национальный центр защиты персональных данных незамедлительно, не позднее трех рабочих дней с момента, когда узнал о нарушении системы защиты. Эта обязанность не зависит ни от числа затронутых людей, ни от того, обрабатывались ли данные автоматически.
Отдельный вопрос — уведомлять ли самих клиентов или сотрудников. В части случаев это необходимо для защиты их прав: чтобы люди успели сменить пароли или насторожиться в отношении подозрительных звонков.
❗️Важно: требования и сроки могут отличаться в зависимости от юрисдикции, категории данных и характера нарушения. Перед тем как действовать, стоит проверить актуальный порядок на сайте Национального центра защиты персональных данных и, при необходимости, согласовать формулировки с юристом — особенно если бизнес работает не только в Беларуси.
Как именно вы сообщите об утечке, повлияет на доверие не меньше, чем сам факт инцидента.
Структура сообщения обычно такая: что произошло → какие данные затронуты → что уже сделано → что делать клиенту → куда обратиться с вопросами. Это шаблон, а не готовый юридический текст: формулировки для официального уведомления стоит согласовать с юристом.
Цель расследования — не найти виноватого, а разобраться, какой процесс не сработал. Что стоит проверить:
По итогам расследования полезно зафиксировать выводы во внутреннем отчете и составить план устранения причин — не только технических, но и организационных, если дело оказалось не в уязвимости кода, а в том, что бывшему сотруднику вовремя не закрыли доступ.
Профилактика обходится дешевле реагирования, и большая часть мер не требует значительных вложений.
| Мера | Зачем проводить |
| Инвентаризация данных | Без полной картины того, что и где хранится, часть данных неизбежно остается без защиты |
| Минимальные права доступа | Доступ — только тем, кому он нужен для работы, а не всей команде по умолчанию |
| Проверка подрядчиков | Условия защиты данных на их стороне лучше оценить до передачи информации, а не после инцидента |
| Обучение сотрудников | Снижает риск того, что именно человеческий фактор станет точкой входа для атаки |
| Пересмотр доступов уволенных сотрудников | Забытый доступ уволенного сотрудника — один из частых источников утечки |
| Мера | Зачем проводить |
| Разграничение прав доступа по ролям | Даже скомпрометированный аккаунт открывает доступ только к своему участку, а не ко всей системе |
| Двухфакторная аутентификация для критичных сервисов | Украденного пароля одного уже недостаточно, чтобы войти в почту, CRM или административную панель |
| Аудит доступа и журналирование | Позволяет быстро восстановить картину произошедшего, а не гадать по памяти |
| Шифрование данных и резервных копий | Даже украденные данные остаются бесполезны без ключа расшифровки |
| Сегментация сети | Взлом одной системы не превращается в доступ ко всей инфраструктуре |
| Регулярное сканирование уязвимостей | Слабое место находит компания, а не злоумышленник |
| Защита корпоративной почты от фишинга | Закрывает самый частый канал социальной инженерии |
| Безопасная настройка облачных хранилищ | Исключает случайно открытый публичный доступ к данным |
| Контроль API-ключей, токенов и секретов | Не оставляет забытых точек доступа, о которых никто не помнит |
Набор мер зависит от масштаба бизнеса, типов данных и используемой инфраструктуры. Отдельно Национальный центр защиты персональных данных обращает внимание на своевременное обновление ПО и применение криптографических мер защиты — именно эти два пункта чаще всего оказываются слабым местом при проверках.
Проверьте, сколько из утверждений характеризуют вашу компанию:
Если совпадает хотя бы 3–4 пункта — это повод пересмотреть подход к защите данных, не дожидаясь инцидента.
Аудит информационной безопасности — часть опыта «Международного делового альянса»: больше 20 лет мы защищаем данные банков и крупных компаний, а наши процессы сертифицированы по международному стандарту ISO/IEC 27001 — системе менеджмента информационной безопасности, включая консалтинговые услуги в этой области.
Расскажите о своей инфраструктуре — поможем найти уязвимые места до того, как их найдут злоумышленники